Practical Steps for Continuous Compliance in Regulated Markets
In this article What Is Continuous Compliance? How Is Continuous Compliance Different From Compliance? Why Does Continuous Compliance Matter in 2026? What Are the Core Components of Continuous Compliance? What Practical Steps Can Organizations Evaluate Internally? Sample Industry Use Cases What Are the Key Benefits of Continuous Compliance? How Does Independent Assessment Fit Into Continuous […]
How Independent NIST Assessments Build Security and Trust
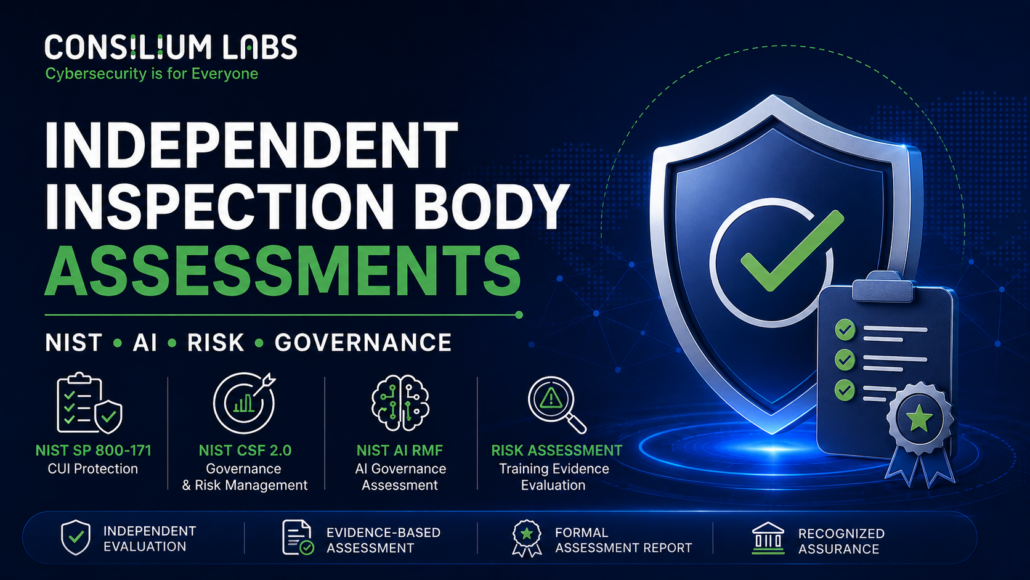
In this article Inspection Body Evaluation in a More Complex Cybersecurity Environment NIST SP 800-171 Assessment: Evaluating CUI Protection Risk Assessment Training Evaluation Under NIST SP 800-171 NIST CSF 2.0 Assessment: Governance-Centered Cybersecurity Evaluation NIST AI Risk Management Framework Assessment How These Assessments Work Together Practical Scenarios Across Common Business Environments Why Inspection Body Assessment […]
Why Accredited NIST Cybersecurity Inspection Matters Now

In this article Accredited NIST Cybersecurity Inspection Under ISO/IEC 17020 The Expanding Role of NIST Frameworks in Enterprise Governance NIST SP 800-171: Requirement-Level Evaluation of CUI Protections NIST CSF 2.0: Governance-Centered Cybersecurity Evaluation NIST AI Risk Management Framework: Structured Oversight of AI Systems Risk Assessment as a Foundational Inspection Component Technical Validation Through Penetration Testing […]